Índice:
- Backup 3-2-1 para clínicas: o que a regra realmente exige
- Por que clínicas precisam pensar além da cópia dos arquivos
- Como distribuir as três cópias sem criar um ponto único de falha
- Entrega rápida depende de RTO, RPO e prioridade dos dados
- Os erros que tornam o backup de uma clínica pouco confiável
- Testes de restauração revelam o que o painel não mostra
- Uma arquitetura coerente começa pela rotina, não pelo equipamento
Uma clínica pode descobrir que tem um problema de backup no pior momento: quando um servidor falha, um sistema fica indisponível ou arquivos importantes são criptografados por um ataque. Ter uma cópia em outro local ajuda, mas não resolve tudo se a restauração for lenta, incompleta ou depender de um equipamento que também foi afetado.
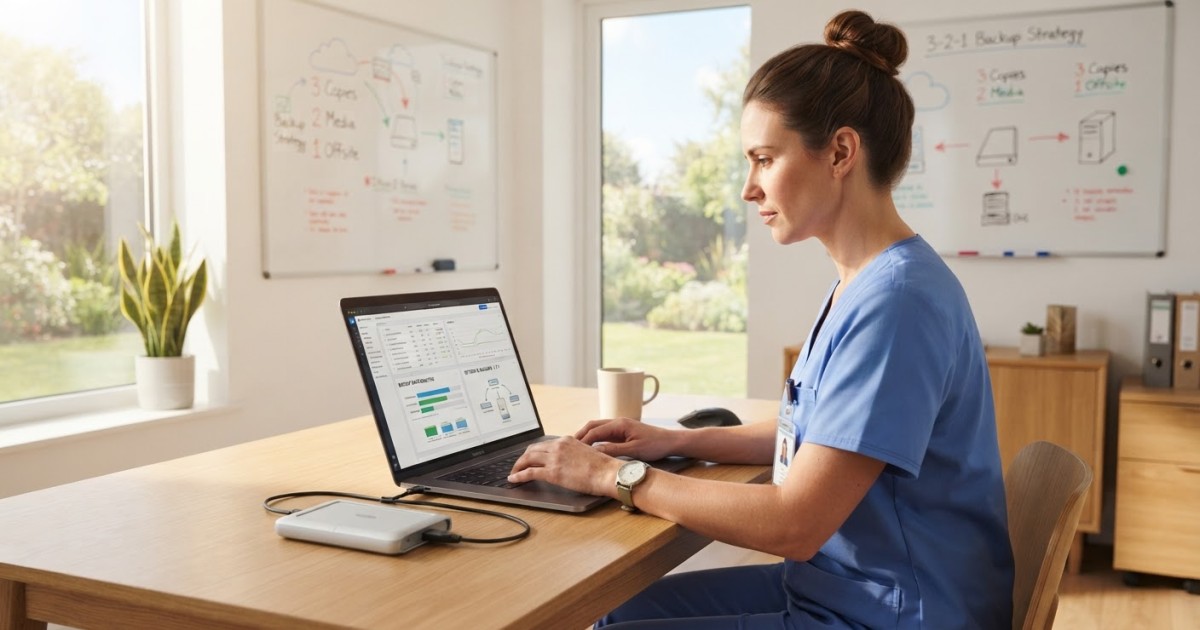
O backup 3-2-1 para clínicas com foco em entrega rápida combina proteção contra perda de dados com um plano realista de recuperação. A regra mantém três cópias dos dados, em dois tipos de armazenamento, com pelo menos uma cópia fora do ambiente principal. Para funcionar bem, porém, a estratégia precisa considerar tempo de restauração, prioridade dos sistemas, testes e controle de acesso.
Backup 3-2-1 para clínicas: o que a regra realmente exige
A regra 3-2-1 determina que uma clínica mantenha três cópias dos dados: a original e duas cópias de backup. Essas cópias devem estar distribuídas em pelo menos dois tipos de armazenamento, como servidor, NAS ou mídia removível, e uma delas precisa ficar fora do ambiente principal. O objetivo é evitar que uma única falha destrua todas as versões disponíveis.
O número três não significa simplesmente salvar três vezes na mesma pasta. Se o arquivo original e as duas cópias estiverem no mesmo servidor, uma falha de hardware, um incêndio, um erro de configuração ou um ataque com credenciais administrativas poderá atingir tudo ao mesmo tempo.
Em uma clínica, os dados protegidos podem incluir documentos administrativos, imagens, relatórios, arquivos de atendimento, bases de sistemas, configurações e registros necessários à continuidade da operação. A composição exata depende dos sistemas usados e da avaliação técnica do ambiente, mas o princípio é o mesmo: identificar o que não pode ser perdido e manter cópias independentes o suficiente para sobreviver a incidentes diferentes.
Também é importante separar backup de sincronização. A sincronização replica alterações quase imediatamente, mas pode reproduzir exclusões acidentais, arquivos corrompidos ou dados criptografados por ransomware. O backup precisa preservar pontos de recuperação anteriores, permitindo voltar a uma versão criada antes do problema.
Por que clínicas precisam pensar além da cópia dos arquivos
Em uma operação de saúde, a indisponibilidade de dados não representa apenas uma inconveniência administrativa. A interrupção pode atrasar atendimentos, dificultar consultas a históricos, interromper faturamento e exigir procedimentos manuais até que os sistemas sejam recuperados.
O risco também envolve confidencialidade. Dados relacionados a pacientes exigem controle rigoroso de acesso, rastreabilidade e cuidado no compartilhamento. A estratégia de backup deve ser compatível com as responsabilidades de proteção de dados aplicáveis à organização, incluindo os princípios da LGPD e as orientações jurídicas e técnicas adequadas ao caso.
Outro ponto frequentemente ignorado é a dependência entre sistemas. Restaurar apenas uma pasta pode não ser suficiente se a aplicação depende de banco de dados, serviços de autenticação, permissões, chaves de criptografia ou configurações específicas. Uma recuperação rápida de arquivos, mas sem o ambiente necessário para utilizá-los, cria a aparência de avanço sem devolver a operação.
A prioridade, portanto, não deve ser apenas “ter backup”. A pergunta mais útil é: quais dados precisam voltar primeiro, em quanto tempo e com qual nível de perda aceitável? Essa resposta orienta a frequência das cópias, a capacidade de armazenamento e o desenho da recuperação.
Como distribuir as três cópias sem criar um ponto único de falha
Uma configuração comum combina os dados em produção, uma cópia local para recuperação rápida e uma cópia externa para proteção contra incidentes no local principal. O armazenamento local reduz o tempo necessário para recuperar arquivos de uso frequente; a cópia externa protege contra eventos que atingem toda a clínica, como roubo, dano físico ou comprometimento generalizado da rede.
O segundo tipo de armazenamento não precisa ser escolhido apenas pela aparência de modernidade. O critério é a independência entre as cópias. Um servidor de produção e um NAS conectado à mesma rede oferecem uma camada de proteção, mas continuam expostos a falhas elétricas, credenciais comprometidas e ataques que percorrem a infraestrutura.
Para reduzir esse risco, a cópia de backup deve ter permissões próprias, autenticação protegida e, quando possível, períodos de isolamento ou imutabilidade. Uma mídia que nunca pode ser alterada depois da gravação ajuda a preservar um ponto de recuperação confiável. A configuração exata depende do equipamento, do software e do ambiente, e precisa ser validada antes de ser adotada.
A cópia fora da clínica pode estar em outro local físico ou em uma infraestrutura externa adequada ao projeto. O importante é que sua perda não dependa do mesmo evento que afetou os dados originais. Se a estratégia usar serviço externo, devem ser avaliados acesso, retenção, criptografia, localização dos dados, recuperação e responsabilidades contratuais.
| Componente | Função principal | Risco que ajuda a reduzir |
|---|---|---|
| Dados em produção | Atender à rotina da clínica | Interrupção do uso normal |
| Cópia local | Restaurar arquivos e sistemas com menor tempo de transferência | Falha operacional, exclusão acidental ou corrupção recente |
| Cópia fora do ambiente | Preservar os dados mesmo após um incidente no local principal | Roubo, dano físico, desastre e ataque abrangente à rede |
Essa distribuição não elimina todos os riscos. Ela cria camadas diferentes de recuperação. Quanto mais as cópias compartilham rede, credenciais, energia e administração, menor é a independência real entre elas.
Entrega rápida depende de RTO, RPO e prioridade dos dados
RTO é o tempo aceitável para recuperar um sistema ou serviço após uma interrupção. RPO é a quantidade de dados que a clínica aceita perder, medida pelo intervalo entre a última cópia válida e o momento da falha. Esses dois parâmetros transformam a expressão “recuperar rapidamente” em uma decisão técnica que pode ser planejada.
Uma aplicação essencial para a recepção pode exigir prioridade diferente de um arquivo administrativo consultado apenas ocasionalmente. Da mesma forma, uma base de dados que muda o dia inteiro pode precisar de cópias mais frequentes do que documentos estáticos.
Antes de escolher equipamentos ou capacidade, convém separar os dados por impacto operacional. A análise pode considerar:
quais sistemas interrompem o atendimento quando ficam indisponíveis e quais podem esperar;
quais arquivos mudam com maior frequência e qual perda de informação seria difícil de reconstruir;
qual volume precisa ser restaurado primeiro e se a rede suporta a transferência no tempo esperado;
quais dependências precisam voltar junto, como banco de dados, permissões, configurações e aplicações.
Uma cópia local costuma ser mais adequada para restaurações urgentes de arquivos ou sistemas de uso diário, enquanto a cópia externa funciona como uma camada de contingência. Se todos os dados só puderem ser recuperados por uma transferência remota lenta, a regra 3-2-1 estará sendo cumprida de forma incompleta do ponto de vista operacional: haverá proteção, mas não necessariamente entrega rápida.
Os erros que tornam o backup de uma clínica pouco confiável
O erro mais comum é considerar que o trabalho terminou quando o software informa “backup concluído”. Essa mensagem confirma uma execução, não a qualidade da recuperação. Arquivos podem ter sido ignorados, bancos de dados podem exigir procedimentos específicos e a cópia pode estar inacessível por falta de senha, permissão ou compatibilidade.
Outro problema aparece quando a rotina não possui retenção suficiente. Se um arquivo for corrompido e a corrupção só for percebida dias depois, manter apenas a última versão poderá não permitir o retorno a um estado saudável. A política de retenção deve refletir o tempo em que problemas podem permanecer ocultos.
Também há risco quando a conta que administra o backup usa as mesmas credenciais de outros sistemas. Um invasor que obtenha esse acesso pode apagar cópias, alterar configurações ou interromper tarefas. A separação de privilégios, a autenticação reforçada e o monitoramento das execuções são medidas importantes, especialmente em ambientes conectados.
Por fim, não se deve confundir equipamento de armazenamento com estratégia completa. Um NAS pode centralizar arquivos e facilitar a restauração local, mas precisa estar inserido em uma arquitetura com cópia externa, controle de acesso, histórico de versões e testes. O equipamento é parte da solução, não substituto do planejamento.
Testes de restauração revelam o que o painel não mostra
Um backup só merece confiança quando a restauração foi testada. O teste deve verificar se os arquivos abrem, se os dados estão íntegros, se a aplicação reconhece a base restaurada e se o tempo obtido é compatível com a necessidade da clínica.
Não é necessário interromper toda a operação para cada validação. É possível começar com restaurações controladas de arquivos, pastas e conjuntos de dados não críticos, avançando para procedimentos mais completos em ambiente separado quando houver necessidade. O objetivo é descobrir antecipadamente quais etapas dependem de conhecimento específico.
Um teste bem planejado costuma responder a perguntas que ficam escondidas na rotina:
quem autoriza e executa a recuperação em caso de emergência;
onde estão as credenciais e instruções necessárias, sem deixá-las expostas junto às cópias;
quanto tempo leva para recuperar um arquivo individual e quanto tempo exige reconstruir um sistema;
qual versão será usada quando a cópia mais recente estiver corrompida ou contaminada;
como a equipe confirma que os dados restaurados correspondem ao período correto.
Depois de cada teste, os tempos, falhas e ajustes devem ser registrados. Mudanças em sistemas, usuários, volume de dados ou infraestrutura podem alterar o resultado. Uma estratégia que funcionava quando a clínica tinha poucos arquivos pode deixar de atender à rotina depois de uma expansão.
Uma arquitetura coerente começa pela rotina, não pelo equipamento
A decisão mais segura começa pelo levantamento do ambiente: onde os dados estão, quem acessa, com que frequência são alterados, quais sistemas dependem deles e que tipo de incidente precisa ser suportado. Só depois faz sentido dimensionar armazenamento, retenção, velocidade de rede e método de cópia.
Também vale distinguir requisito técnico de conveniência. Ter espaço suficiente, histórico de versões e uma cópia externa são requisitos de proteção. Recuperar um arquivo com poucos cliques, visualizar tarefas em um painel e organizar permissões são conveniências que melhoram a operação, mas não substituem as camadas essenciais.
Para clínicas que precisam equilibrar proteção e agilidade, uma combinação de armazenamento local bem dimensionado, cópia externa independente, políticas de acesso e testes periódicos tende a ser mais útil do que concentrar todo o investimento em uma única tecnologia. A melhor configuração é aquela que consegue responder tanto à falha pequena, como uma exclusão acidental, quanto ao incidente amplo, como a indisponibilidade do ambiente inteiro.
O NAS Server, localizado em Itapevi, São Paulo, trabalha com soluções de armazenamento de dados e atendimento especializado para empresas e pessoas que precisam organizar, proteger e acessar informações com mais eficiência. Em um projeto de backup para clínica, esse apoio pode ajudar a relacionar o equipamento à rotina real de uso, à necessidade de restauração e às condições do ambiente, sem tratar a regra 3-2-1 como uma fórmula isolada.
Uma estratégia bem aplicada não é medida apenas pela existência de três cópias. Ela é percebida quando a clínica sabe qual dado recuperar, de onde recuperar, quanto tempo a operação pode esperar e como confirmar que a informação voltou íntegra. Vale salvar esses critérios para a próxima revisão do ambiente: a rapidez da entrega começa muito antes do momento em que alguém precisa clicar em “restaurar”.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre tecnologia em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP